El hackeo que congeló supermercados y bancos de sangre: la falla que todavía sigue abierta
Los ciberataques que enfriaron supermercados y bancos de sangre en Europa no fueron un hecho aislado: la falla que los permitió sigue presente en miles de equipos conectados, y podría afectar la provisión de alimentos y medicamentos. ¿Qué se sabe de la vulnerabilidad que todavía no se cerró?
Una serie de ciberataques en Europa dejó al descubierto que los equipos conectados que mantienen la cadena de frío pueden ser manipulados a distancia, y los especialistas advierten que las condiciones para repetir el golpe siguen intactas.
La semana pasada, varios países europeos sufrieron intrusiones informáticas que afectaron la refrigeración de supermercados y de centros de almacenamiento de plasma. Los episodios estiraron el llamado “octubre negro” y mostraron hasta qué punto los dispositivos con acceso remoto que sostienen funciones básicas quedan expuestos cuando su software no recibe mantenimiento.
El origen no está en un ataque dirigido específicamente a las heladeras, sino en la tecnología que permite administrarlas a distancia. Los mismos controles que un técnico usa para regular la temperatura de forma remota pueden ser vulnerados si arrastran fallas sin corregir o si el acceso está mal protegido. Entre los equipos comprometidos había modelos antiguos que ya no recibían actualizaciones del fabricante.
El problema se agrava cuando esos aparatos siguen enchufados y funcionando después de que termina el soporte. Una heladera puede conservar productos durante años mientras el programa que la controla acumula agujeros de seguridad que nadie tapa.
Cómo se interrumpió la cadena de frío
Los ataques de los últimos días se apoyaron en la capacidad de los programas controladores para ejecutar órdenes sobre los equipos. En los supermercados, los intrusos activaron el descongelamiento, una función normal para eliminar la escarcha. Al alterar esa operación, lograron que las heladeras subieran de temperatura y los alimentos se echaran a perder.
El horario elegido empeoró el daño: el hackeo se produjo de madrugada, cuando es menos probable que los empleados reaccionen a tiempo. La combinación de acceso remoto y falta de respuesta inmediata permitió golpear locales en distintos países sin necesidad de entrar físicamente a cada comercio.
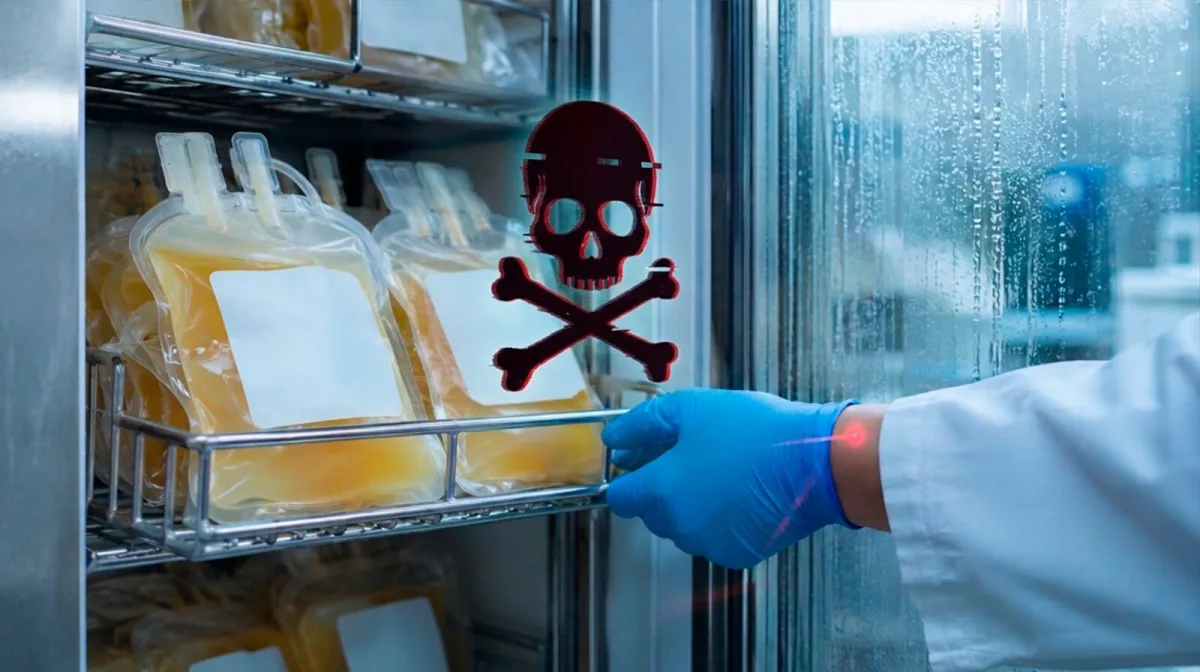
En los tres centros del Servicio Francés de Sangre, la intrusión llegó a través de un sistema de supervisión y control que administraba un proveedor externo. Se modificaron los parámetros de temperatura y descongelamiento de las cámaras que guardaban plasma para transfusiones y para fabricar medicamentos. En este caso, las alarmas funcionaron y se pudo intervenir a tiempo para trasladar o asegurar el material.
Qué se sabe de la exposición y por qué preocupa
La vía de ingreso utilizada en cada instalación todavía no está confirmada. Los especialistas manejan dos hipótesis: software vulnerable y contraseñas predeterminadas, dos debilidades que facilitan el acceso remoto a los equipos.
Más allá de estos ataques puntuales, la magnitud del problema se mide por la cantidad de controladores que siguen visibles desde internet. La preocupación es que otros establecimientos continúen usando equipos con las mismas fallas. El riesgo a futuro es que varias interrupciones coincidan y compliquen la respuesta, porque obligarían a proteger o trasladar productos desde distintos puntos al mismo tiempo.
Cuando diferentes locales comparten controles similares, una debilidad común puede facilitar que el ataque se repita contra varios a la vez. En el ámbito sanitario, ese alcance tiene otra gravedad: si se pierde plasma por un cambio de temperatura, también se pierde material para transfusiones o para elaborar medicamentos. Un golpe que afectara varias reservas simultáneamente podría dificultar la reposición y comprometer la disponibilidad de esos productos. El riesgo, así, supera el costo de reparar los equipos.
La intervención de proveedores externos suma una responsabilidad que debe tenerse en cuenta al proteger las instalaciones. El caso francés demuestra que la seguridad también depende de los sistemas que terceros usan para supervisar. Por eso importa revisar quién puede conectarse, cómo se protege ese acceso y quién debe corregir una falla cuando aparece, sobre todo si el fabricante ya dejó de dar soporte.
Incluso con esas medidas, hace falta prepararse para detectar una alteración y actuar antes de que cause daños. Eso implica contar con alertas que lleguen a una persona capaz de intervenir, procedimientos para aislar un equipo comprometido y alternativas para sostener la actividad mientras se recupera el sistema.
El desafío de fondo: la internet de las cosas
Esa preparación gana importancia a medida que la internet de las cosas (IoT) conecta más objetos y procesos cotidianos. Cada dispositivo conectado necesita protección mientras esté en uso. Cuando se multiplican los equipos, también crece el trabajo de mantener los programas actualizados, revisar permisos y detectar cambios inesperados en su funcionamiento.
Por eso la seguridad debe formar parte de la decisión de compra. Además del precio y las prestaciones, importa saber durante cuánto tiempo el fabricante ofrecerá correcciones, cómo las distribuirá y qué opciones habrá cuando termine ese soporte. Un producto pensado para durar muchos años necesita un plan de mantenimiento digital acorde.
En las organizaciones, ese plan arranca por saber qué dispositivos tienen conectados, quién los administra y cuáles siguen recibiendo actualizaciones. A partir de ese inventario se pueden restringir los accesos y separar las redes según su función, para que una intrusión tenga menos chances de extenderse a otros sistemas. Los equipos que ya no tienen soporte requieren una evaluación para decidir si pueden seguir operando con restricciones o si deben reemplazarse.
El desafío futuro también alcanza a los fabricantes, que deben comunicar con claridad los plazos de soporte y facilitar la instalación segura de las correcciones. Esas condiciones permiten a los compradores anticipar costos y tomar decisiones antes de que aparezca una falla. De lo contrario, el fin de las actualizaciones puede llegar cuando el dispositivo todavía conserva buena parte de su vida útil.
Conectar un objeto incorpora una obligación de mantenimiento que continúa después de instalarlo. Para reducir el riesgo de nuevas interrupciones, esa responsabilidad debe tener un encargado, recursos y un plazo previsto de renovación. La continuidad de un servicio depende también de que alguien siga protegiendo el software de los equipos que lo hacen posible.