Suplantan al BCRA: la nueva estafa que vacía cuentas con videos falsos y apps de acceso remoto
Videos truchos, apps de acceso remoto y presión psicológica: así te vacían la cuenta suplantando al BCRA. ¿Sabés detectar la estafa?
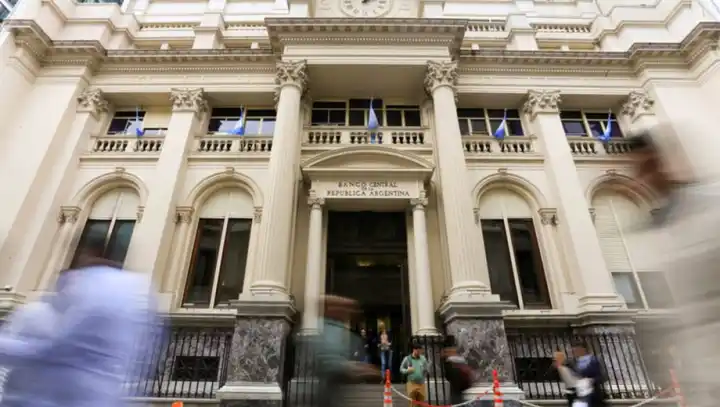
El Banco Central de la República Argentina (BCRA) salió a alertar sobre una nueva ola de estafas virtuales donde los ciberdelincuentes se hacen pasar por la entidad y sus autoridades. El objetivo: robar dinero o datos personales mediante falsas inversiones y engaños cada vez más sofisticados.
¿Cómo es el modus operandi de los estafadores?
Según detectó el organismo, una de las tácticas más usadas es la difusión de videos manipulados en los que supuestos funcionarios promocionan plataformas financieras truchas. También utilizan el contacto directo: exigen pagos en dólares con la promesa de liberar transferencias retenidas desde el exterior.
Los delincuentes despliegan sus engaños por múltiples canales: redes sociales, correo electrónico, SMS y WhatsApp. Así simulan un contacto formal en nombre del BCRA para generar confianza en la víctima.
Pero hay más: la autoridad monetaria advirtió sobre el uso de aplicaciones de acceso remoto. En ese esquema, piden instalar un software para “solucionar un problema” y, una vez instalado, obtienen el control total del teléfono para vulnerar las bancas móviles.
La presión psicológica: la clave del engaño
El BCRA recomendó desconfiar de los mensajes que apelan a la urgencia o infunden miedo con un supuesto bloqueo de cuenta. Esa presión busca que la víctima actúe sin pensar y cometa errores irreversibles.
La entidad fue tajante: no opera comercialmente con el público ni presta servicios financieros directos a particulares. Ningún empleado o directivo está autorizado a recomendar inversiones ni a pedir información confidencial.
Qué hacer para no caer en la trampa
El organismo aconsejó revisar con lupa los remitentes de cada comunicación: direcciones de correo, perfiles en redes y números de teléfono. Cualquier mensaje que venga de casillas informales o chats personales debe ser considerado sospechoso.
Además, recordó que sus únicos canales formales son el sitio web institucional y las cuentas verificadas con tilde. Y un punto clave: nunca compartir contraseñas, claves token, números de tarjeta o códigos de seguridad, ni por teléfono ni por medios digitales.
Si ya fuiste víctima o entregaste datos sensibles, la recomendación es avisar inmediatamente al banco y radicar la denuncia en la Unidad Fiscal Especializada en Ciberdelincuencia (UFECI).