El truco del ticket de Mercado Pago que hace caer a comercios chaqueños
El comprobante parece real, pero la transferencia nunca llegó. Cibercrimen reveló las pistas que delatan el engaño y las promociones que usan el nombre de CAME para robar datos.
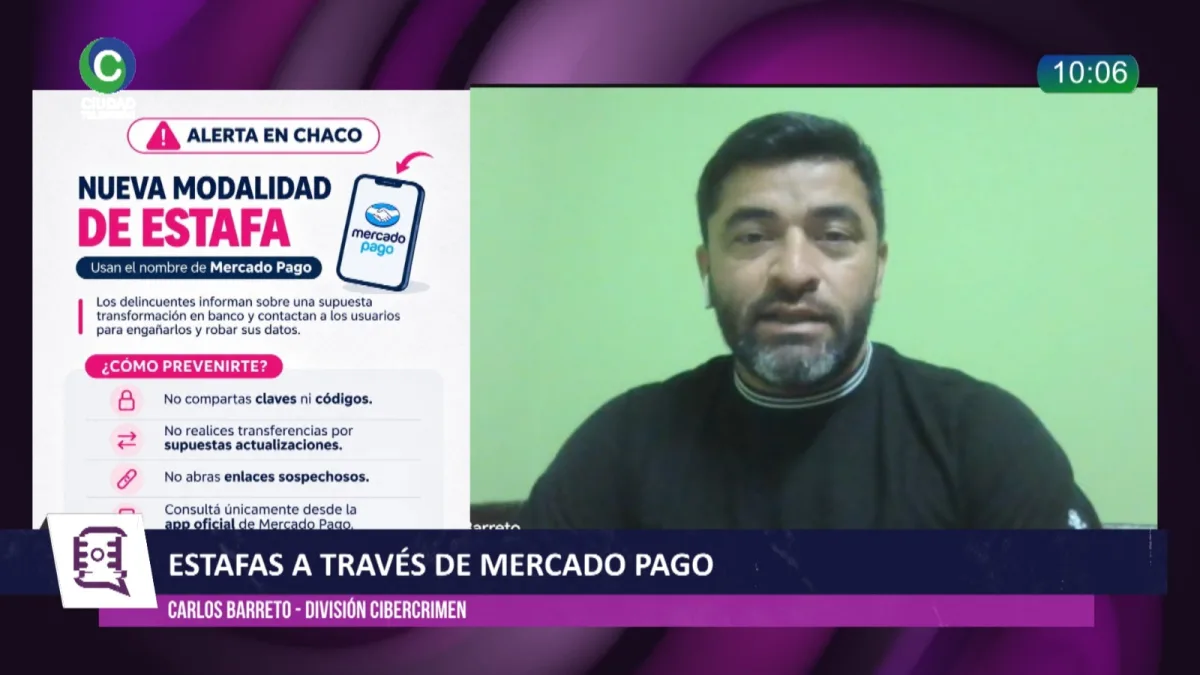
Un comprobante de transferencia puede parecer la prueba perfecta de un pago, pero para la División Cibercrimen de la Policía del Chaco es una de las maniobras más frecuentes para estafar a comerciantes y emprendedores de Resistencia y la provincia. Carlos Barreto, integrante de esa división, explicó en diálogo con CIUDAD TV cómo operan los delincuentes y qué recaudos tomar.
El engaño del comprobante falso
La modalidad consiste en exhibir un ticket de transferencia de Mercado Pago que nunca se concretó. El comerciante entrega la mercadería confiado en que el dinero ya está en su cuenta, pero no lo está. Barreto fue claro: «Las transferencias que son exitosas impactan a la brevedad. Si una persona quiso comprar algo, eso debe estar reflejado inmediatamente en la billetera virtual».
Por eso, el primer consejo es no dar por cerrada la operación solo porque el comprador muestra un comprobante. Hay que verificar en la propia billetera virtual que el dinero esté acreditado.
Además, los tickets falsos suelen tener pistas. «Si nosotros hacemos un zoom sobre el ticket vamos a ver falencias dentro de la escritura, un error ortográfico, una minúscula o mayúscula donde no debe y como así también se nota que está sobreescrito en la impresión», detalló Barreto.
Promociones que roban datos
Otra modalidad que preocupa son los formularios fraudulentos que circulan en redes sociales con supuestos descuentos o beneficios para emprendedores. Los estafadores usan nombres de entidades conocidas como la Confederación Argentina de la Mediana Empresa (CAME) o de organismos gubernamentales para que las víctimas completen datos personales.
Barreto recomendó hacer cualquier trámite únicamente desde los correos electrónicos y sitios web oficiales de las instituciones que promocionan la oferta. «Todo trámite que se realiza para que el emprendedor tenga y esté asociado a esos beneficios debe hacerlo desde los correos oficiales, sitios web oficiales de la empresa que promociona esa oferta y no de lo que es la parte de redes sociales», advirtió.
Los datos obtenidos así pueden usarse para fraudes mayores, incluso para acceder a billeteras virtuales si la víctima entrega sus claves. El funcionario fue categórico: ninguna entidad financiera, comercial o gubernamental puede pedir contraseñas personales. También sugirió activar la verificación en dos pasos.
«El error más débil es el ser humano»
Barreto explicó que los delincuentes no necesitan vulnerar los sistemas informáticos de las plataformas financieras, sino engañar a las personas para que entreguen información sensible. «El error más débil es el ser humano», sintetizó.
Y amplió: «No hay una parte de lo que es hackear en sí al sistema informático, a las medidas de seguridad que tiene la empresa. Es justamente hackear al ser humano, creando ese círculo de confianza, queriendo siempre aprovechar la situación. En este caso, un descuento, una promoción».
Como ejemplo, recordó las maniobras detectadas durante el Black Friday, cuando algunos emprendedores intentaron adherirse a supuestas promociones mediante formularios que no pertenecían a las instituciones que figuraban como organizadoras. También mencionó la suplantación de identidad de Andreani para difundir falsas ofertas laborales.
Qué hacer ante una estafa
Ante una operación sospechosa, la recomendación es hacer el desconocimiento de inmediato ante la empresa o plataforma involucrada. En Mercado Pago, las operaciones dentro del sistema de compra protegida pueden analizarse y, en ciertas circunstancias, reembolsarse. Pero las chances de una respuesta favorable caen si el usuario abandonó los canales oficiales.
Barreto describió un caso típico en Mercado Libre: alguien compra un producto y luego recibe un mensaje por WhatsApp del supuesto vendedor diciendo que no tiene el artículo y ofreciendo otro a cambio. Al seguir la operación por fuera de la plataforma, el comprador pierde la compra protegida y queda expuesto a una estafa. «Te sacó fuera de la compra segura y en muchas de ellas terminás cayendo en una estafa», explicó.
También alertó sobre publicaciones que ofrecen dispositivos electrónicos a precios muy por debajo del mercado y que terminan con productos distintos o cajas con objetos sin valor. Insistió en concretar las operaciones dentro de los canales oficiales y no aceptar cambios en las condiciones por conversaciones externas.
Denuncias y prevención
Consultado sobre la cantidad de denuncias, Barreto señaló que los registros se mantienen en niveles similares a los del año anterior, pese a las campañas de prevención. La División Cibercrimen realiza actividades de concientización en foros vecinales, escuelas e institutos privados, por disposición del Ministerio de Seguridad, la Jefatura de Policía y la Dirección General de Investigaciones.
Destacó una disminución considerable de los casos de grooming y captación de menores, que atribuyó al trabajo preventivo y a una mayor participación de las familias en el control de las aplicaciones que usan niños y adolescentes.
Por último, pidió no confiar en promesas de beneficios fáciles ni en personas que usan falsas identidades profesionales. «Todos te hablan lindo, todos crean un círculo de confianza, se hacen pasar por abogados, se hacen pasar por licenciados, te ofrecen una matrícula inclusive falsa para hacerte creer y captar tus datos personales», advirtió.
Y dejó una recomendación final: «No debemos pasar datos personales, ningún operador nos va a hacer descargar una aplicación ni pedir que abras un enlace. Ese enlace contiene un software malicioso que va a captar tus datos personales. Antes de hacer un clic, consulten».
La División Cibercrimen atiende consultas en sus redes sociales y de forma presencial en Juan Domingo Perón 1365, primer piso, Resistencia, de 8 a 21.30.