El justicialismo redactó su propia ley de modernización y apuntó contra el oficialismo: "Entregaremos las llaves de nuestra administración"
El justicialismo redactó su propia ley de modernización y apuntó contra el oficialismo: "Entregaremos las llaves de nuestra administración a una empresa privada", advirtió Zoff. El texto alternativo fija reglas que el proyecto del Ejecutivo, según la oposición, deja libradas a decretos.
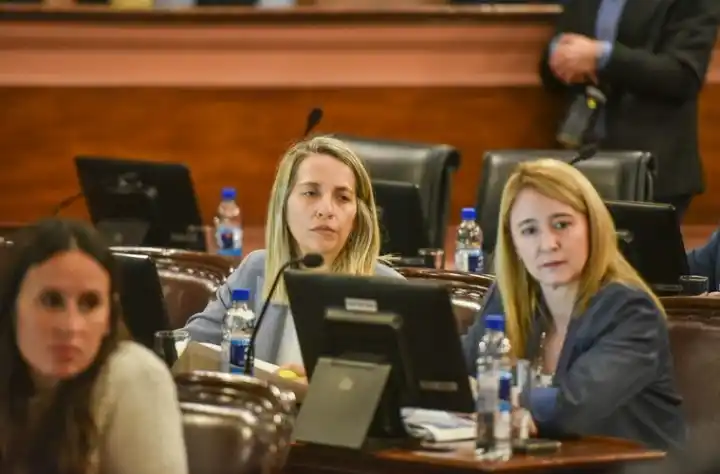
El bloque “Más Para Entre Ríos” presentó un dictamen de minoría para reemplazar el proyecto oficial de Ley de Transformación Digital, Gobierno Digital y Modernización Administrativa. La jugada del justicialismo respondió al rechazo de Juntos por Entre Ríos a las modificaciones que se habían planteado en la Comisión de Educación, Ciencia y Tecnología de la Cámara de Diputados.
La diputada Andrea Zoff, miembro informante de la bancada, fue la encargada de defender la propuesta alternativa. Reconoció que existe coincidencia en la necesidad de un Estado ágil, transparente y eficiente, pero marcó las diferencias de fondo con el texto que envió el Ejecutivo provincial.
Zoff recordó que hace más de un año el bloque opositor presentó un proyecto “para que las compras públicas se efectuaran de manera virtual, garantizando agilidad, más oferentes, igualdad de condiciones y, sobre todo, un mejor control para evitar la discrecionalidad, con una inversión mínima por parte del Estado. Lamentablemente, como tantos otros proyectos, nunca se trató”, remarcó.
La legisladora advirtió que la iniciativa oficial contiene “vacíos normativos graves y una preocupante concentración de facultades en el Ejecutivo”. Y agregó: “Todo lo que debería ser una garantía concreta queda como una promesa futura en la reglamentación, sujeto a decretos y librado a la voluntad de un funcionario”.
El riesgo de quedar atados a un proveedor
Uno de los ejes del cuestionamiento fue la soberanía tecnológica. Para Zoff, el Estado debe conservar el control político, técnico y ético sobre la infraestructura, el software y los datos que administra. “Si este proyecto se aprueba tal como viene del Ejecutivo, entregaremos las llaves de nuestra administración a una empresa privada. No va a ser la provincia la que defina cómo se gestiona la información de los entrerrianos, sino la firma tecnológica que se decida contratar”, alertó.
En esa línea, señaló que el texto oficial no exige estándares abiertos ni cláusulas de salida, que son las que permiten recuperar la información si el contrato se termina o se rescinde. “Ningún contrato puede firmarse sin garantizar que, al terminar la relación comercial, la provincia recupere el 100% de sus datos en formatos compatibles. Esto es innegociable y debe estar estipulado por ley”, sostuvo.
Otro punto crítico fue la desprotección de los datos biométricos. El proyecto habilita convenios con privados para validar identidades mediante huellas o reconocimiento facial, elementos que Zoff calificó como “únicos e irremplazables”. Cuestionó además que la norma “deja a la ciudadanía desprotegida, no fija responsabilidades, no establece organismos de fiscalización ni menciona la Ley Nacional N° 25.326 de Protección de Datos Personales”.
Compras directas y alianzas sin control
En materia de contrataciones, la diputada denunció que el proyecto modifica la ley de contabilidad provincial para permitir la compra directa —sin licitación ni compulsa de precios— de software, licencias y servicios intangibles. “No se exigen parámetros objetivos, informes técnicos ni montos máximos, permitiendo incluso pagos por adelantado, uso de tarjetas corporativas y billeteras virtuales sin regulación clara. Por si fuera poco, el artículo 53 delega la facultad de reescribir el régimen de compras por decreto”, enfatizó.
Respecto al artículo 52, que autoriza alianzas estratégicas con empresas y la transferencia de fondos, Zoff criticó que “no define qué se entiende o bajo qué criterios se elige una empresa u otra, quién toma la decisión, con qué controles, o qué pasa si hay conflicto de intereses”. Y sentenció: “Esto no es agilidad administrativa o modernización, esto es pretender discrecionalidad absoluta”.
Frente a ese diagnóstico, destacó que el dictamen del justicialismo “responde con reglas concretas, dando flexibilidad pero con transparencia y control. Por eso en nuestro dictamen no crea un nuevo régimen de contrataciones. Para nosotros era fácil votar en contra, pero elegimos redactar una alternativa completa que reduce la discrecionalidad y fortalece las garantías institucionales”.
Stratta: “No es viable un gobierno digital sólido sin regular la infraestructura”
La presidenta del bloque, Laura Stratta, coincidió en la necesidad de modernizar el Estado, pero remarcó que debe hacerse con responsabilidad. “No es viable un gobierno digital sólido sin regular la infraestructura, la soberanía de datos y la ciberseguridad. Que la transformación sea necesaria no significa que cualquier forma de encararla sea inocua”, sostuvo.
Stratta advirtió que la tecnología en la administración pública sostiene servicios esenciales como salud, seguridad y gestión tributaria. “El proyecto oficial carece de estos pilares fundamentales y debería incorporar capítulos completos vinculados a estas temáticas”, afirmó, y consideró que ignorar la ciberseguridad ante el aumento de ciberataques a gobiernos representa una “irresponsabilidad institucional”.
La diputada también apuntó a una contradicción interna del texto: “Mientras el artículo 41 dice que los datos son del Estado, el artículo 48 habilita el mecanismo por el cual esos datos pueden terminar administrados, de hecho, por un proveedor privado extranjero. Son dos artículos de la misma ley que se contradicen en la práctica”.
Para Stratta, la discusión de fondo es “si este proyecto en particular constituye una mejora, un salto o si, en nombre de la innovación, termina resignando una garantía que ya estaba conquistada —que los datos de los entrerrianos se resguarden en Entre Ríos y bajo control del Estado provincial— a cambio de una ley que habilita contrataciones directas con proveedores extranjeros, sin cláusulas de localización de datos, sin estándares abiertos obligatorios y sin organismo de control independiente”.